你的基础设施保持分布式。
管理体验无需分散。
统一查看你运行的所有区域,以及每个区域内的硬件。
边界随团队跨越集群,而不是让团队迁就集群。
无论底层使用哪种平台,界面与操作始终一致。
控制台中的每项功能都是一次 API 调用,可通过带作用域的密钥访问。
所有内容集中在一个页面,无需多步向导。
部署一台 VM 或一个容器,
就像使用公有云一样轻松。
类型、源镜像、项目、资源、存储、网络、GPU 直通、cloud-init、快照、安全策略、迁移设置和启动顺序,全都显示在一个页面上,无需再到三层之后的页面中查找。
这是页面上的第一个选择,也是唯一会改变后续选项的选择。
先选择节点,页面便会继承该节点的网络和存储池。
可按目标节点上的设备选择,也可按 PCI 地址指定。
默认折叠,仍在同一页面,而非后续步骤中。
系统会从你选择的节点读取网络、存储池和 GPU 设备,因此页面只提供该节点能够支持的选项。
无论是集群中已有的镜像、远程镜像服务器上的镜像,还是创建时拉取的镜像,都可按发行版、版本、变体和别名解析。
创建实例时,浏览器会订阅集群事件流,集群报告的每个步骤都会即时显示。实例创建完成后,系统会打开其详情视图,其中包含总览、配置、设备和指标标签页。
进入机器内部的 Shell,
无需网络。
即使实例没有 SSH 守护进程、开放端口或公网地址,也能通过控制台和终端访问,因为它们使用集群自身的 WebSocket 通道,而不是客户机网络。
两者都会以窗口形式浮于仪表盘之上,而不是打开新页面。你可以同时访问多个实例,同时继续处理其他工作。
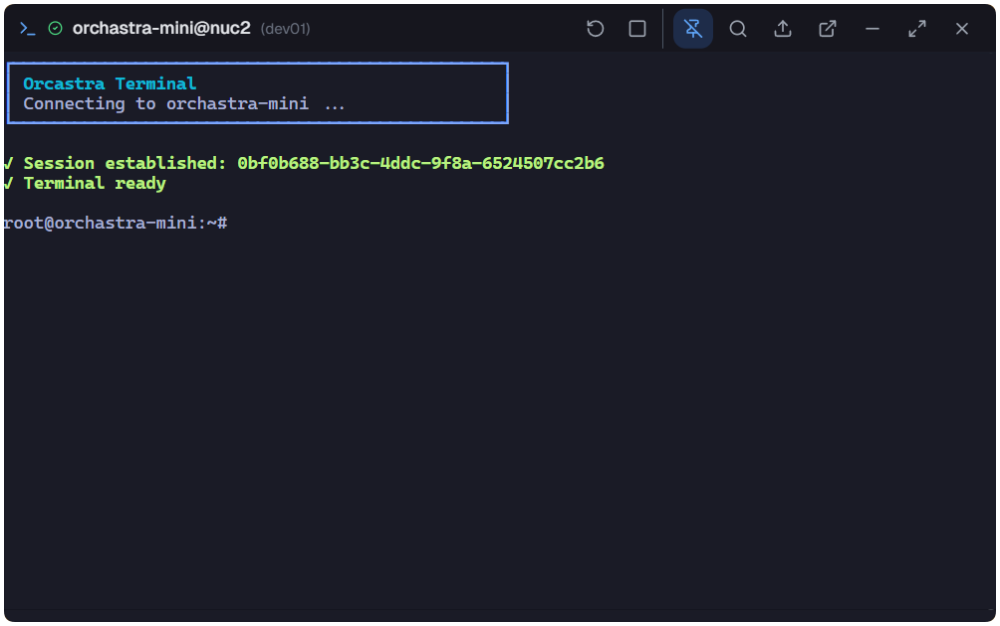
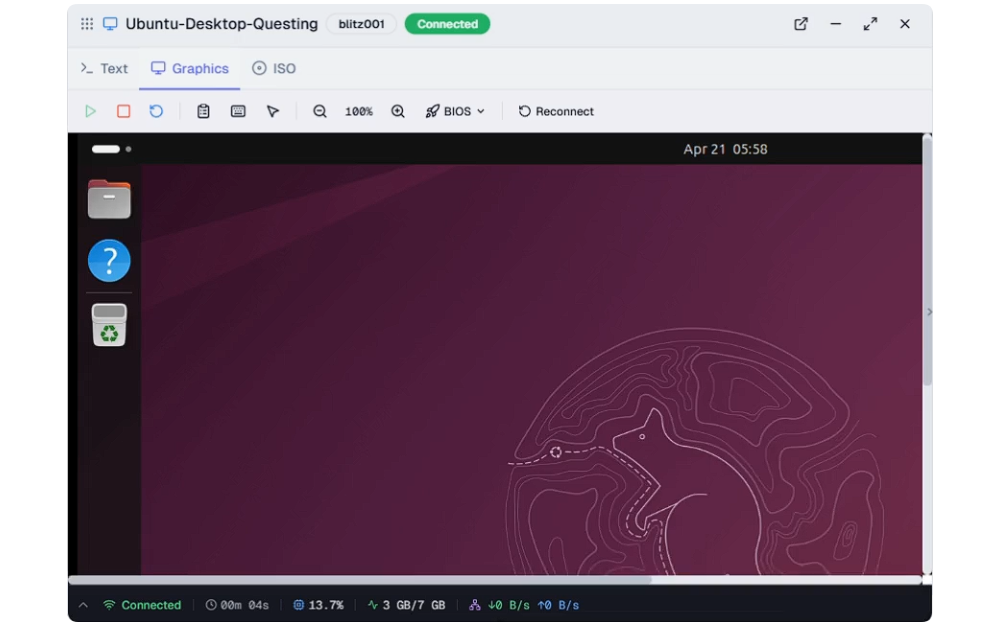
在一个实例中打开终端,在另一个实例中打开控制台,两者会以独立卡片同时显示。
每个会话都以独立卡片打开。你可以并排比较两个实例,也可以一边操作一个实例,一边观察另一个实例启动。
将卡片拖到屏幕任意位置,把要监看的卡片放在合适的位置。
切换页面后,已打开的卡片仍会保留。查看告警或指标时,不会关闭你正在使用的 Shell。
将卡片收至右下角以腾出视野,恢复后会话仍保持连接。
实例内的真实 Shell,直接串流到浏览器。它不使用 SSH,因此客户机无需密钥,也无需开放端口。
直接在浏览器中使用虚拟机图形控制台。你可以通过同一窗口中的标签页切换文本与图形模式,或挂载 ISO。
将文件拖到终端窗口,即可推送到实例中。
系统会记录每个已打开会话的协议、节点、实例、持续时间和传输速率;会话结束后,记录仍会保留在可搜索的历史中。
产品的其余部分,逐页呈现。
Orcastra 的每个部分,
都有完整说明。
每个页面完整呈现产品的一个部分。你可以按顺序阅读,也可以直接跳到所需页面;每页底部都会标出下一页。
实例依赖的一切:虚拟网络、存储池和卷、镜像,以及承载它们的项目。
注册集群并监看其运行状况,再按地理位置和总容量查看整个基础设施。
来自身份提供商的角色、作用于资源的策略、紧急访问机制,以及证书生命周期。
直接来自集群的实时遥测,以及背后持久保存的记录。
按照面向客户的品牌重新定制控制台,并在应用前预览效果。
了解请求的实际执行路径、背后的技术栈,以及安装前的准备工作。
五种场景,每种都对应现有功能。
专为始终完全属于你的
基础设施而构建。
服务提供商
向你的客户销售私有云。
将组织绑定到集群,为每位客户设置租户访问策略,实施有效的项目配额,并让你自己的门户调用 API 密钥。
按组织定制品牌即可完成其余工作:应用名称、标语和页脚文本,强调色和侧边栏样式,以及适用于浅色模式、深色模式和网站图标的徽标。
平台团队
跨多个站点的内部基础设施。
按站点汇总硬件的区域、实时集群操作与告警、资源群监控,以及记录操作者的审计日志。
现场恢复
机器发生故障,而且没有网络。
打开虚拟机的图形控制台,挂载安装 ISO,重建根磁盘,再通过终端直接推送文件。
面向合规的运维
证明谁在何时访问了什么。
需要书面说明且最长有效 24 小时的紧急授权、活动审计日志、可搜索的会话历史,以及按保存期限管理并可恢复的日志归档。
AI 集成式 IT 运维
让助手读取资源群。
Orcastra 提供 MCP 服务器,让你的团队正在使用的助手通过可限定作用域、可撤销的密钥查询整个基础设施,其操作会和人工操作一样记录在同一审计轨迹中。这里不运行任何模型。
抽象层解释自身,而不是隐藏底层机器。
LXD、Incus 和 MicroCloud,
di-orchestrate, bukan jadi rahasia dapur.
Orcastra 将独立集群整合为统一管理的基础设施。每个项目、容器和虚拟机都可从一处访问,由统一策略治理,并通过统一 API 对外开放。
LXD、Incus 和 MicroCloud 是最易安装、运维和交接的虚拟化平台。只需几条命令,即可建立正常运行的集群,无需承担虚拟机监控程序许可费用。
三种平台,一套运维模式。各站点按需选择,统一管理。
LXD
CANONICAL一个平台同时运行 KVM 虚拟机和完整操作系统容器,无需维护独立的虚拟机监控程序技术栈。
支持自动过期的定时快照、项目和配置文件,以及 GPU、USB 和 NIC 硬件直通。
容器默认无特权运行,虚拟机则支持 UEFI SecureBoot 和 vTPM。
基于镜像,内置适用于大多数 Linux 发行版和 Windows 虚拟机的镜像仓库。
每两年发布一个 LTS 版本,提供五年支持,并可通过 Ubuntu Pro 获得商业支持。
MicroCloud
CANONICAL只需四条命令即可建立正常运行的集群,LXD、MicroCeph 和 MicroOVN 会自动完成连接。
计算、分布式存储和软件定义网络,无需手动逐项组装。
可从单节点起步,扩展至约 50 个节点,并从 3 个成员起提供高可用。
Snap 打包让组件彼此隔离,并简化安全更新。
可在生产服务器或轻量边缘硬件上运行,支持 Ubuntu Server 和 Ubuntu Core。
Incus
LINUX CONTAINERS由社区治理的 LXD 分支,采用 Apache 2.0 许可证,无需任何 CLA。
由最初构建 LXD 的同一批工程师维护。
提供完整的 REST API,客户端能完成的操作,应用同样能够完成。
可从笔记本电脑上的单个实例扩展到整个机架,容器和虚拟机共享同一套存储与网络。
现有 LXD 基础设施可通过 lxd-to-incus 迁移。
从点击操作到内核,每一层都清楚标明。
控制台中的每项操作都会标明所涉及的集群和发出的 API 调用。工程师可以在使用中熟悉平台,也可以随时切换到 lxc or incus 节点上操作。
控制台中的每项操作都会显示发出的 API 请求及其对应的底层 lxc/incus 命令。
审计轨迹会记录操作人员、目标集群和确切的载荷。
我们不想接管
你的后端。
Orcastra 位于 LXD、MicroCloud 和 Incus 之上。不会分叉任何组件,不会隐藏任何细节;即使关闭 Orcastra,每个集群仍会照常运行。
$ curl -s http://<host>:8765/health          200 OK

$ docker compose -f docker-compose.prod.yml ps
NAME                            STATUS         PORTS
orcastra-dashboard-backend      Up (healthy)   8765->4050/tcp
orcastra-dashboard-frontend     Up (healthy)   4321->2025/tcp
orcastra-dashboard-postgres     Up (healthy)   5432->5432/tcp
orcastra-dashboard-redis        Up (healthy)   6381->6379/tcp
orcastra-dashboard-fluent-bit   Up (healthy)

# stop all five and your clusters carry on without them
$ lxc list --project platform
包括后端、前端、PostgreSQL、Redis 和日志转发器。每个组件都会报告自身运行状况,后端还会响应普通的 HTTP 健康检查。
为自己生成 TLS 证书,再使用原生客户端操作集群,全程无需运维人员介入。
注册集群只会增加读取层,不会重写集群。停止这套系统后,每个实例、网络和卷仍会完全照常运行。
基础设施归你所有。
控制平面由你运行。
Orcastra 采用自托管方式并通过 Docker 部署,以 GPLv3 许可发布,代码仓库公开。无需注册任何托管服务。
  docker                            required
  lxd / incus / microcloud nodes    api enabled
  client certificate                one per node
  hashicorp vault                   required
  authentik                         required
  opensearch                        optional
Orcastra 最新动态
全部更新 →Hotfix on top of Release Candidate 4 for deployments that manage a MicroCloud, verified against a real three member MicroCloud with OVN and an isolated project.
Release Candidate 4 for the Orcastra dashboard, including tighter authorization on cluster and resource IDs.
Instance lifecycle: creation, deletion, and rebuild, with crash-safe custom-image imports - Custom ISO and image upload, including resumable upload sessions - Virtual network creation and a topology view - Instance tagging, and searchable cluster and node pick