Satu dashboard.
Satu API.
Banyak cluster.
Cukup satu sesi browser buat ngelola container, VM, project, network, storage, dan identity di semua cluster LXD, Incus, dan MicroCloud kamu.
Infrastruktur kamu tetap tersebar di banyak cluster.
Tapi cara ngelolanya cukup dari satu tempat.
Semua region dan hardware di dalamnya masuk ke satu inventory.
Batas project dan tim tetap konsisten walau cluster-nya beda.
Tampilan dan workflow tetap sama, mau backend-nya LXD, Incus, atau MicroCloud.
Semua aksi di console punya API call sendiri dan bisa diakses pakai key dengan scope yang kamu tentukan.
Satu halaman lengkap. Nggak perlu wizard berlapis-lapis.
Deploy VM atau Container,
segampang di Public Cloud
Tipe instance, source image, project, resource, storage, network, GPU passthrough, cloud-init, snapshot, security policy, setting migrasi, sampai boot order semuanya kelihatan di satu halaman. Nggak ada kejutan tiga langkah kemudian.
Ini pilihan pertama, dan satu-satunya yang mengubah opsi setelahnya.
Pilih node dulu. Network dan storage pool yang tersedia langsung menyesuaikan.
Pilih device GPU di node tujuan, atau langsung pakai alamat PCI.
Opsi advanced tetap di halaman yang sama, tapi disembunyikan sampai kamu butuh.
Orcastra baca network, storage pool, dan GPU dari node yang kamu pilih. Jadi yang muncul cuma resource yang memang tersedia di node itu.
Pilih image yang sudah ada di cluster, dari remote image server, atau tarik saat instance dibuat. Semuanya bisa dicari lewat distro, release, variant, atau alias.
Browser langsung ngikutin event stream cluster saat instance dibuat. Tiap progress muncul real-time, lalu setelah selesai kamu langsung masuk ke detail instance: overview, configuration, devices, dan metrics.
Tetap bisa masuk ke shell
walau network guest mati.
Console dan terminal tetap bisa masuk ke instance tanpa SSH daemon, tanpa port terbuka, bahkan tanpa public IP. Koneksinya lewat channel WebSocket milik cluster, bukan network guest.
Terminal dan console muncul sebagai window di atas dashboard. Kamu bisa buka beberapa instance sekaligus tanpa harus pindah halaman.
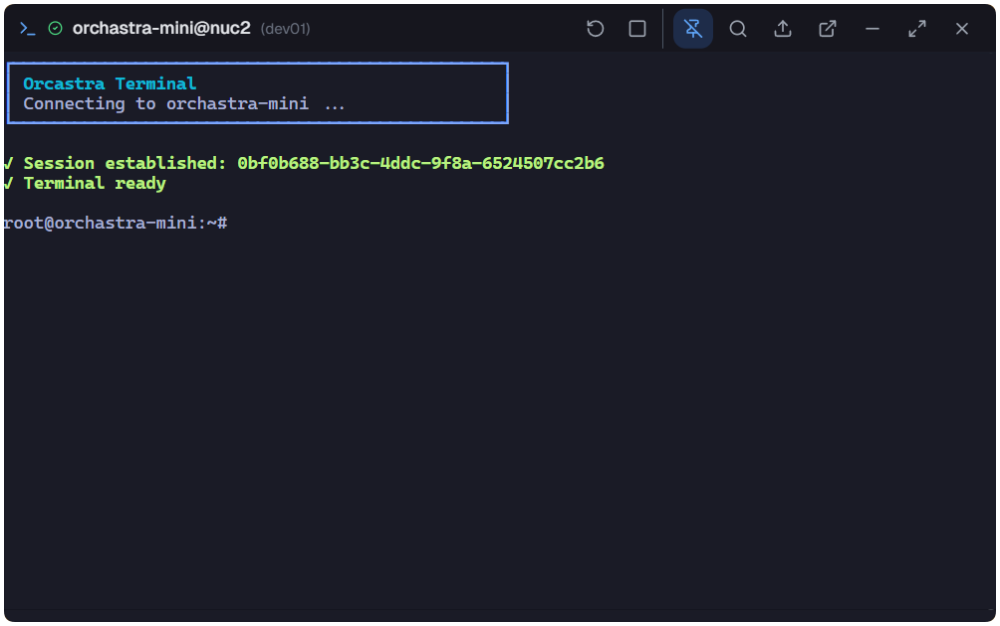
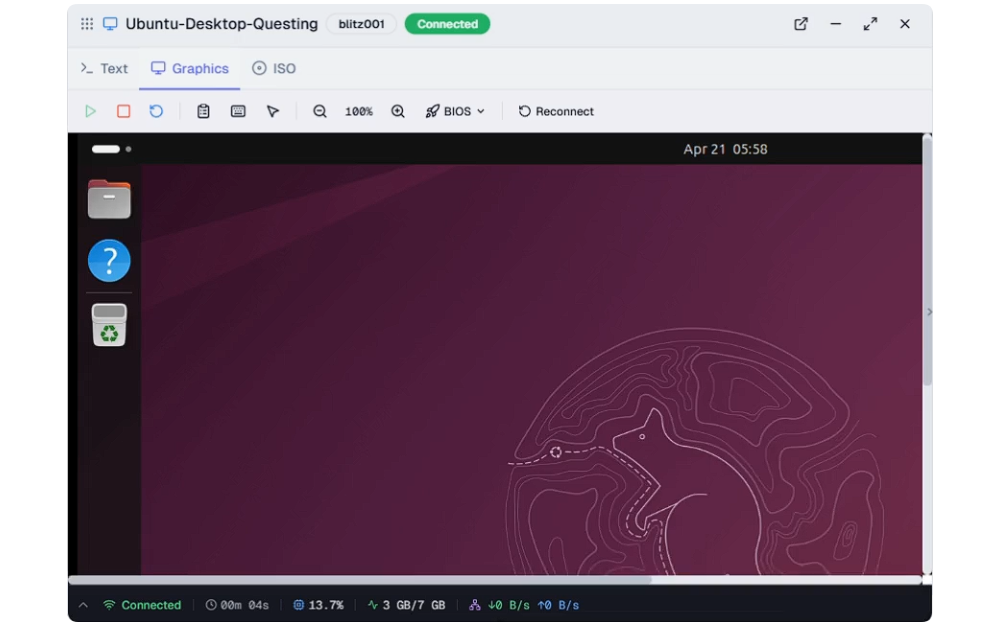
Buka terminal di satu instance dan console di instance lain. Keduanya tetap tampil bareng sebagai card terpisah.
Setiap sesi punya card sendiri. Bisa bandingin dua instance berdampingan, atau pantau satu VM boot sambil kerja di instance lain.
Geser card ke mana pun di layar dan taruh sesi penting di posisi yang paling enak dipantau.
Pindah halaman nggak menutup sesi. Kamu bisa cek warning atau metrics tanpa kehilangan shell yang lagi dipakai.
Minimize card ke pojok kalau butuh layar lebih lega, lalu buka lagi tanpa putus sesi.
Shell langsung di dalam instance, ditampilkan ke browser. Bukan SSH, jadi guest nggak butuh key atau port terbuka.
Console grafis untuk VM langsung di browser. Bisa pindah text/graphics atau mount ISO dari window yang sama.
Drag file ke window terminal, file langsung masuk ke instance.
Semua sesi dicatat lengkap: protocol, node, instance, durasi, dan transfer rate. Setelah selesai pun tetap bisa dicari di history.
Semua fitur lain, dibagi per halaman.
Semua fitur Orcastra,
lengkap kita jelasin buat kamu.
Setiap halaman fokus ke satu bagian produk. Baca berurutan atau langsung lompat ke fitur yang kamu cari.
Semua dependency instance: virtual network, storage pool, volume, image, dan project.
Register cluster, pantau statusnya, lalu lihat seluruh fleet berdasarkan lokasi dan total kapasitas.
Role dari identity provider, policy per resource, break-glass access, sampai lifecycle sertifikat.
Telemetry real-time langsung dari cluster, plus history yang tetap tersimpan.
White-label console sesuai brand kamu, lalu preview dulu sebelum diterapkan ke customer.
Lihat alur request sebenarnya, stack yang dipakai, dan apa saja yang perlu disiapkan sebelum install.
Lima use case nyata, masing-masing langsung nyambung ke fitur yang memang ada.
Dibuat untuk infrastruktur
yang sepenuhnya jadi milik kamu
Service Provider
Jual private cloud ke customer kamu sendiri.
Organisasi yang terikat ke cluster, policy akses tenant per customer, kuota project yang benar-benar berlaku, dan API key yang dipanggil portal kamu sendiri.
Branding per organisasi menuntaskan sisanya: nama aplikasi, tagline dan teks footer, warna aksen dan tampilan sidebar, serta logo untuk mode terang, mode gelap, dan favicon.
Platform Team
Kelola infrastruktur internal di banyak site.
Region dengan ringkasan rolegkat per lokasi, operasi dan peringatan cluster real-time, pemantauan fleet, dan log audit yang menyebut siapa pelakunya.
Recovery langsung
Mesin bermasalah dan network-nya mati.
Buka console grafis ke virtual machine, pasang ISO installer, bangun ulang disk root-nya, dan kirim file langsung lewat terminal.
Operasi buat compliance
Bisa buktikan siapa akses apa, dan kapan.
Break-glass grant dengan justifikasi tertulis dan batas 24 jam, activity audit log, session history yang bisa dicari, dan log archive dengan retensi yang bisa kamu atur.
Operasi IT terintegrasi AI
Kasih AI assistant akses baca ke fleet kamu.
Orcastra menyediakan server MCP, jadi asisten yang sudah dipakai tim kamu bisa query fleet lewat key yang kamu batasi dan bisa kamu cabut, tercatat dalam audit trail yang sama seperti manusia. Nggak ada model yang berjalan di sini.
Abstraksi yang bikin kerja lebih gampang tanpa menyembunyikan apa yang terjadi di bawahnya.
LXD, Incus, dan MicroCloud,
di-orchestrate, bukan jadi rahasia dapur.
Orcastra menyatukan cluster yang terpisah jadi satu fleet yang bisa dikelola dari satu tempat. Project, container, dan VM tetap di cluster masing-masing, tapi policy dan API-nya konsisten.
LXD, Incus, dan MicroCloud gampang dipasang, dioperasikan, dan di-handover. Beberapa command saja sudah cukup buat bikin cluster jalan, tanpa ribet bayar lisensi hypervisor.
Tiga platform, satu cara kerja. Pilih sesuai kebutuhan tiap site, kelola semuanya dari satu tempat.
LXD
CANONICALVirtual machine berbasis KVM dan container ber-OS penuh dalam satu platform, tanpa stack hypervisor terpisah.
Snapshot terjadwal dengan expired otomatis, project dan profil, serta passthrough rolegkat untuk GPU, USB, dan NIC.
Container tanpa hak istimewa secara default, plus UEFI SecureBoot dan vTPM untuk virtual machine.
Berbasis image, dengan store default untuk sebagian besar distribusi Linux dan untuk virtual machine Windows.
LTS setiap dua tahun, didukung lima tahun, dengan dukungan komersial lewat Ubuntu Pro.
MicroCloud
CANONICALCluster yang siap pakai dari empat perintah, dengan LXD, MicroCeph, dan MicroOVN tersambung otomatis.
Compute, distributed storage, dan software-defined networking tanpa perlu rakit sendiri satu-satu.
Mulai dari satu node dan menskala sampai sekitar 50, dengan ketersediaan tinggi sejak tiga anggota.
Pengemasan Snap menjaga komponen tetap terisolasi dan update keamanan tetap ringkas.
Jalan di server produksi maupun rolegkat edge ringan, di Ubuntu Server atau Ubuntu Core.
Incus
LINUX CONTAINERSFork LXD yang dikelola komunitas, berlisensi Apache 2.0 dan bebas CLA.
Dirawat oleh insinyur yang dulu membangun LXD.
REST API yang lengkap, jadi apa pun yang bisa dilakukan klien bisa dilakukan aplikasi kamu.
Menskala dari satu instance di laptop sampai satu rak penuh, container dan virtual machine di storage dan network yang sama.
Jalur migrasi dari fleet LXD yang sudah ada lewat lxd-to-incus.
Kamu bisa lihat semua layer, dari klik sampai kernel.
Setiap aksi di console menunjukkan cluster yang kena dan API call yang dipakai. Engineer bisa belajar sambil pakai, dan kapan pun tetap bisa turun ke lxc or incus di node kapan pun kamu mau.
Setiap aksi di console menampilkan API request yang dikirim dan command lxc/incus di baliknya.
Audit trail mencatat operator, cluster tujuan, dan payload lengkapnya.
Orcastra nggak mau mengambil alih
backend kamu.
Orcastra cuma duduk di atas LXD, MicroCloud, dan Incus. Nggak ada yang di-fork atau disembunyikan. Kalau Orcastra dimatikan, cluster kamu tetap jalan seperti biasa.
$ curl -s http://<host>:8765/health          200 OK

$ docker compose -f docker-compose.prod.yml ps
NAME                            STATUS         PORTS
orcastra-dashboard-backend      Up (healthy)   8765->4050/tcp
orcastra-dashboard-frontend     Up (healthy)   4321->2025/tcp
orcastra-dashboard-postgres     Up (healthy)   5432->5432/tcp
orcastra-dashboard-redis        Up (healthy)   6381->6379/tcp
orcastra-dashboard-fluent-bit   Up (healthy)

# stop all five and your clusters carry on without them
$ lxc list --project platform
Backend, frontend, PostgreSQL, Redis, dan log shipper. Masing-masing punya status sendiri, dan backend menyediakan HTTP health check biasa.
Generate sertifikat TLS sendiri lalu akses cluster pakai native client, tanpa harus minta operator.
Register cluster cuma menambahkan layer management, bukan mengubah cluster. Stop Orcastra dan semua instance, network, serta volume tetap jalan seperti sebelumnya.
Infrastruktur tetap punya kamu.
Control plane juga kamu jalankan sendiri.
Orcastra self-hosted, deploy pakai Docker, GPLv3, dan source code-nya publik. Nggak ada SaaS yang harus kamu daftar.
  docker                            required
  lxd / incus / microcloud nodes    api enabled
  client certificate                one per node
  hashicorp vault                   required
  authentik                         required
  opensearch                        optional
Terbaru dari Orcastra
Semua pembaruan →Hotfix on top of Release Candidate 4 for deployments that manage a MicroCloud, verified against a real three member MicroCloud with OVN and an isolated project.
Release Candidate 4 for the Orcastra dashboard, including tighter authorization on cluster and resource IDs.
Instance lifecycle: creation, deletion, and rebuild, with crash-safe custom-image imports - Custom ISO and image upload, including resumable upload sessions - Virtual network creation and a topology view - Instance tagging, and searchable cluster and node pick